随着信息技术的飞速发展,计算机网络已从单一的数据传输通道演变为支撑社会运行的关键基础设施。在这一进程中,计算机网络技术开发不断突破性能与连接的边界,而计算机网络系统安全保密技术则成为保障这一庞大体系稳定、可信运行的基石。两者既相互制约,又相互促进,共同构成了现代网络空间的核心竞争力。
一、计算机网络技术开发的前沿趋势
计算机网络技术开发正朝着高速化、智能化、泛在化和异构融合的方向迈进。软件定义网络(SDN)、网络功能虚拟化(NFV)以及IPv6+等技术的成熟,使网络资源调度更加灵活,业务部署效率显著提升。与此5G/6G、物联网、工业互联网等新兴场景对网络的时延、带宽和可靠性提出了更高要求,也催生了确定性网络、边缘计算、算力网络等新型架构。在这些开发实践中,安全性已不再是事后附加的功能,而是需要从协议设计、设备研发到系统集成的全生命周期内嵌考虑的核心属性。
二、安全保密技术的体系构成
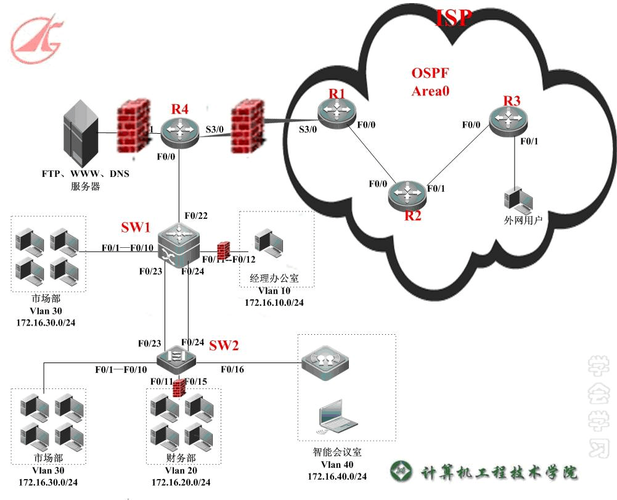
计算机网络系统安全保密技术涵盖物理安全、系统安全、网络安全、应用安全与数据安全等多个层次。具体包括:加解密算法与密钥管理、身份认证与访问控制、安全审计与入侵检测、防火墙与网闸隔离、数据备份与灾难恢复、密码协议设计与形式化验证,以及新兴的零信任架构、拟态防御、隐私计算等。这些技术旨在实现网络资源的保密性、完整性、可用性、可控性和不可否认性。特别是在涉及国家秘密、商业秘密和个人隐私的场景中,安全保密技术必须符合分级保护、等级保护等合规要求,确保数据在采集、传输、存储、处理和销毁各环节的全程可控。
三、安全与开发的双向赋能关系
计算机网络技术开发与安全保密技术并非彼此割裂,而是双向赋能。一方面,先进的开发技术为安全保密提供了更强的手段。例如,SDN的集中控制能力可以简化安全策略的全局编排;网络切片技术可为不同安全等级的业务提供隔离通道;人工智能和大数据技术使得异常流量检测和威胁情报分析更加精准。另一方面,安全保密需求也牵引着网络技术的创新方向。零信任模型推动微隔离和动态访问控制的发展;云原生安全催生了服务网格和容器安全技术;抗量子密码研究则引导着新型网络协议的预研与标准化。一个典型的案例是IPSec和TLS协议的持续演进,它们既是安全保密技术的成果,也是网络开发中不可绕过的规范组件。
四、典型应用场景与技术选型考量
在政务网络、金融系统、能源调度、军事通信等领域,安全保密技术往往需要与网络开发方案同步规划、同步建设、同步运行。例如,在电子政务外网与内网之间,可采用安全隔离网闸实现物理隔离与可控数据交换;在云计算数据中心,可通过微分段和加密流量分析防护东西向攻击;在物联感知层,需集成轻量级密码算法与可信执行环境。技术选型需综合评估性能开销、管理复杂度、合规成本以及可扩展性,避免安全措施成为业务创新的瓶颈。
五、未来展望
计算机网络技术开发将更加注重“内生安全”,即在系统设计之初就将安全保密机制融入架构基因。随着量子计算、6G、卫星互联网等技术走向实用,安全保密技术需要应对量子攻击、供应链攻击、智能化攻击等新挑战。推动加密货币敏捷化、安全协议标准化、攻防演练常态化,将成为产业共识。只有在技术开发与安全保密之间建立动态平衡和持续协同,才能构建出既高效开放又可信可控的网络空间。
计算机网络系统安全保密技术与计算机网络技术开发是一体之两翼、驱动之双轮。加快两方面的融合创新,提升自主可控能力,不仅是技术问题,更关乎数字时代的国家安全和发展主动权。把握协同演进规律,方能在复杂的网络环境中行稳致远。